Tampilkan postingan dengan label Networking. Tampilkan semua postingan

Cara Kerja Komputer

Tentu anda sudah sering menggunakan komputer bukan?? untuk browsing internet, edit foto atau video,.. Tapi, apakah anda tahu bagaimana sebuah komputer bekerja ?? ,ingin tahu bagaimana sebuah mesin yang disebut komputer bisa bekerja? Anda penasaran bagimana kok komputer bisa bekerja sedemikian rupa sehingga bisa membantu memudahkan pekerjaan manusia?

OK, penjelasan kita lanjutkan.....
Dulu pada saat teknologi yang digunakan pada komputer digital sudah berganti secara dramatis, yaitu sejak komputer pertama pada tahun 1940-an, komputer kebanyakan masih memakai arsitektur milik Von Neumann, yang diusulkan oleh John von Neumanndi pada awal tahun 1940-an.
Seorang Arsitektur, bapak Von Neumann menggambarkan komputer dengan empat bagian utama yaitu;
1. unit Aritmatika dan Logis atau disingkat ALU,
2. unit kontrol,
3. memori,
4. alat masukan dan hasil (nama lainnya I/O).

a. Memori
Pada sistem ini memori adalah urutan byte yang diberi nomor, dapat diumpamakan seperti {sel} atau {lubang burung dara}, pada setiap kantong berisikan sepotong informasi yang kecil. Informasi itu yang memungkinkan nanti akan menjadi perintah untuk mengatakan kepada komputer apa yang harus dikerjakan oleh komputer itu.
Memori ini bertugas menampung berbagai bentuk informasi sebagai angka biner. Jika ada informasi yang belum terbentuk menjadi biner akan dipecahkan atau istilah lain adalah “encoded”, menjadi sejumlah instruksi yang akan mengubah informasi tersebut menjadi sebuah angka / urutan angka-angka. Misalanya adalah ; Huruf “C” disimpan sebagai angka desimal 70 atau angka biner, menggunakan salah satu metode pemecahan. Instruksi yang lebih kompleks dapat dipakai sebagai tempat untuk menyimpan data berupa data gambar, data suara, data video, dan berbagai macam data lainnya. data yang dapat disimpan di dalam satu sell disebut dengan sebuah “byte”.
Umumnya memori dapat ditulis kembali menjadi lebih dari jutaan kali, memori bisa dianalogikan sebagai sebuah Kertas dan pensil yang bisa ditulis kemudian bisa dihapus lagi, ketimbang sebuah kertas dengan spidol yang tidak bisa dihapus hapus lagi
Ukuran dari setiap sel, serta jumlah sel, mengalami perubahan yang sangat mengagumkan dari generasi komputer yang lama ke generasi komputer yang lebih modern, begitu pula dengan teknologi dalam cara pembuatan memori telah mengalami perubahan yang sangat mengagumkan. Diawali dari teknologi relay elektromekanik, kemudian ke teknologi tabung yang diisi dengan air raksa, lalu kemudian pegas dimana pulsa akustik terbentuk, kemudian teknologi matriks magnet permanen ke setiap transistor, lalu sampai kemudian ke sirkuit terpadu dengan jutaan transistor di atas satu chip silikon.

a. Pemrosesan
Sebuah CPU atau singkatan dari Unit Pemproses Pusat dalam bahasa inggrisnya central processing unit, bertugas untuk memproses arahan, melakukan pengiraan dan mengatur lalu lintas informasi menerusi system komputer. Unit atau perangkat pemprosesan juga akan melakukan komunikasi dengan perangkat input, output dan penyimpanan untuk melaksanakan arahan-arahan yang berkaitan.
Di dalam arsitektur milik bapak von Neumann yang asli, ia telah menjelaskan tentang sebuah Unit Aritmatika dan Logika, serta sebuah Unit Kontrol. Pada komputer modern, kedua unit ini terletak dalam satu sirkuit terpadu yaitu IC atau Integrated Circuit, yang juga dinamakan CPU atau Central Processing Unit.
Apakah yang dimaksud dengan Unit Aritmatika dan Logika, atau Arithmetic Logic Unit (ALU)? Unit Aritmatika dan Logika, atau Arithmetic Logic Unit (ALU) adalah alat yang melakukan tugas dasar seperti tugas aritmatika (penjumlahan, pengurangan, dan semacamnya), tugas logis (and, or, not), dan pelaksanaan perbandingan (contohnya, membandingkan isi sebanyak dua slot untuk kesetaraan). Pada unit inilah dilakukan “kerja” yang nyata.
Unit kontrol menyimpan perintah yang dilakukan oleh komputer, memerintahkan ALU untuk melaksanaan dan mendapat kembali informasi (dari memori) yang diperlukan untuk melaksanakan perintah itu, dan memindahkan kembali hasil ke lokasi memori yang sesuai. Sekali yang terjadi, unit kontrol pergi ke perintah berikutnya.

b. Input dan Hasil
I/O mengizinkan komputer memperoleh informasi dari dunia luar, dan meletakkan hasil pekerjaannya di sana, dapat berbentuk fisik atau non fisik. Ada berbagai macam alat I/O, dari yang akrab ditelinga kita seperti keyboard, monitor dan hardisk, ke yang lebih tidak biasa misalnya adalah webcam (kamera web), mesin printer, mesin scanner, dan lain lain.
Yang dipunyai oleh semua alat masukan biasa adalah bahwa mereka merubah informasi dari suatu macam ke dalam data yang bisa diolah lebih lanjut oleh sistem komputer digital. Alat output, merubah data ke dalam informasi yang dapat dimengerti oleh pemakai komputer. Dalam pengertian ini, sistem komputer digital ialah contoh dari sistem pengolah data.

c. Instruksi / perintah
Perintah atau instruksi yang dibahas seperti judul di atas adalah tidak perintah kaya bahasa manusiawi. Komputer hanya mempunyai jumlah yang terbatas perintah sederhana yang dirumuskan dengan baik. Perintah biasa yang dipahami kebanyakan komputer ialah misalnya “melakukan penyalinan isi sel 456, dan tempat tiruan di sel 789?, menambahkan isi sel 888 ke sel 063, dan tempat akibat di sel 024?, dan “jika isi sel 777 adalah 0, perintah berikutnya anda di sel 456?.
Perintah atau Instruksi dimulai dalam komputer sebagai nomor - kode untuk “menyalin” mungkin menjadi 001, misalnya. Suatu himpunan perintah khusus yang didukung oleh komputer tertentu diketahui sebagai bahasa mesin komputer. Dalam prakteknya, orang biasanya tidak menulis perintah untuk komputer secara langsung di bahasa mesin tetapi memakai bahasa pemrograman “tingkat tinggi” yang kemudian diterjemahkan ke dalam bahasa mesin secara otomatis oleh program komputer khusus (interpreter dan kompiler). Beberapa bahasa pemrograman berhubungan erat dengan bahasa mesin, seperti assembler (bahasa tingkat rendah); di sisi lain, bahasa seperti Prolog didasarkan pada prinsip abstrak yang jauh dari detail pelaksanaan sebenarnya oleh mesin (bahasa tingkat tinggi)

d. Arsitektur
Komputer kontemporer meletakkan ALU dan juga unit kontrol ke dalam satu sirkuit terpadu yang dikenal sebagai Central Processing Unit (CPU). Biasanya, memori komputer ditempatkan di atas beberapa sirkuit terpadu yang kecil dekat CPU. Alat yang menempati sebagian besar ruangan dalam komputer adalah ancilliary sistem (misalnya, untuk menyediakan tenaga listrik) atau alat I/O.
Beberapa komputer yang lebih besar berbeda dari model di atas di satu hal utama - mereka mempunyai beberapa CPU dan unit kontrol yang bekerja secara bersamaan. Terlebih lagi, beberapa komputer, yang dipakai sebagian besar untuk maksud penelitian dan perkomputeran ilmiah, sudah berbeda secara signifikan dari model di atas, tetapi mereka sudah menemukan sedikit penggunaan komersial.
Fungsi dari komputer secara prinsip sebenarnya cukup sederhana. Komputer mencapai perintah dan data dari memorinya. Perintah dilakukan, hasil disimpan, dan perintah berikutnya dicapai. Ulang prosedur ini sampai komputer dimatikan.

e. Program
Program komputer merupakan daftar perintah yang besar untuk dilakukan oleh komputer. Banyak program komputer berisi jutaan perintah, dan banyak dari perintah itu dilakukan berulang kali. Suatu Komputer modern yang umum dapat mengerjakan sekitar dua sampai tiga milyar perintah dalam satu detik. Komputer tidak mendapat kemampuan luar biasa, mereka lewat kemampuan untuk melakukan perintah kompleks. Tetapi, mereka melakukan jutaan perintah sederhana yang diatur oleh orang yang disebut (programmer). [Programmer Baik mengembangkan set-set perintah untuk melakukan tugas biasa sebagai contoh, menggambar titik di layar dan lalu membuat set-set perintah itu tersedia kepada programmer lain]. Saat ini, kebanyakan komputer melakukan beberapa program sekaligus. Ini biasanya diserahkan ke sebagai multitasking. CPU melakukan perintah dari satu program, kemudian setelah beberapa saat, CPU beralih ke program kedua dan melakukan beberapa perintahnya.

f. Sistem Operasi
Sistem operasi merupakan semacam gabungan dari potongan kode yang berguna. Ketika semacam kode komputer dapat dipakai secara bersama oleh bermacam-macam program komputer, kemudian setelah bertahun-tahun, programer akhirnya memindahkannya ke dalam sistem operasi.
Sistem operasi, dapat menentukan program man yang dijalankan, kapan, dan alat mana “seperti memori atau I/O” yang mereka pakai. Sistem operasi juga memberikan pelayanan kepada program lain, seperti kode “driver” yang mengizinkan seorang programer untuk menulis program untuk suatu mesin tanpa perlu mengetahui detail dari semua alat elektronik yang berhubungan.

Media Transmisi

Media transmisi dapat digolongkan menjadi guided media dan unguided media. Pada guided media gelombang dikendalikan sepanjang jalur fisik. Contohnya, twisted pair, coaxial cable dan fiber optic. Pada unguided media, disediakan alat untuk mentransmisikan data namun tidak mengendalikannya.
Contohnya, perambatan gelombang di udara dan komunikasi menggunakan wireless.

Karakteristik dan mutu suatu transmisi data ditentukan oleh dua hal, yaitu karakteristik media dan karakteristik sinyal.Untuk guided media, media itu sendiri menjadi lebih penting dalam penentuan batasan-batasantransmisi. Pada unguided media, karakteristik transmisi lebih ditentukan oleh kualitas sinyal yang dihasilkan melalui antena tarnsmisi dibandingkan dengan medianya sendiri.

Dengan mempertimbangkan desain sistem transmisi data, perhatian ditekankan pada rate data dan jarak. Sejumlah faktor-faktor perancangan yang berkaitan dengan media transmisi dan sinyal yang menentukan rate dan jarak, antara lain :

1. Bandwidth. Semakin besar bandwidth sinyal, maka semakin tinggi rate data yang diperoleh.
2. Gangguan transmisi. Gangguan, misalnya atenuasi, membatasi jarak.
3. Interferensi. Interferensi dari sinyal-sinyal yang berkompetisi dalam band frekuens yang saling tumpang tindih dapat mengubah atau menghapuskan sinyal.
4. Jumlah receiver.

Media guided yang digunakan untuk membangun suatu hubungan titik ke titik atau multipoint akan dapat memunculkan atenuasi dan distorsi, serta membatasi jarak dan rate data.Media Transmisi GuidedUntuk media transmisi guided, kapasitas transmisi, baik dalam hal rate maupun bandwidth, sangat bergantug pada jarak dan sistem transmisi medianya. Guided media yang biasanya digunakan adalah twisted pair, caxial cable dan fiber optic.

Twisted PairTwisted pair merupakan media transmisi guided yang paling banyak digunakan. Sebuah twisted pair terdiri dari dua kawat yang disekat dan disusun dalam suatu pola spiral beraturan. Biasanya, beberapa pasang kawat dibundel menjadi satu kabel dengan cara dibungkus dalam sebuah sarung pelindung. Penggulungan cenderung meningkatkan interferensicrosstalk di antara sepasang kawat yang saling berdekatan di dalam satu kabel.

Twisted pair dapat digunakan untuk mentransmisikan transmisi analog maupun digital. Untuk sinyal analog diperlukan amplifier kira-kira setiap 5 – 6 km. Untuk transmisi digital diperlukan repater kira-kira setiap 2 atau 3 km.Infra MerahKomunikasi infra merah dapat dilakukan menggunakan transmitter/receiver yang memodulasi cahaya infra merah yang koheren. Transceiver harus berada dalam jalur pandang.

Transmisi infra merak tidak dapat melakukan penetrasi terhadap dinding.Penjalaran GelombangSebuah sinyal dapat mejalar melalui tiga rute, yaitu :
1. Menyusur tanah (ground wave). Sinyal menjalar mengikuti kontur permukaan bumi. Contohnya pada radio AM. Frekuensinya berada di bawah 2 Mhz.
2. Melalui udara (sky wave). Sinyal dapat dipantulkan oleh ionosfer dan bagian atas atmosfer. Frekuensinya 2-30 MHz.
3. Berdasarkan jarak pandang (line of sight). Sinyal dijalarkan pada garis lurus antara transmitter dengan receiver. Frekuensinya diatas 30 MHz

DNS (Domain Name System)

1.1. Sejarah DNS
Sebelum dipergunakannya DNS, jaringan komputer menggunakan HOSTS files yang berisi informasi
dari nama komputer dan IP address-nya. Di Internet, file ini dikelola secara terpusat dan di setiap loaksi

harus di copy versi terbaru dari HOSTS files, dari sini bisa dibayangkan betapa repotnya jika ada
penambahan 1 komputer di jaringan, maka kita harus copy versi terbaru file ini ke setiap lokasi. Dengan
makin meluasnya jaringan internet, hal ini makin merepotkan, akhirnya dibuatkan sebuah solusi dimana
DNS di desain menggantikan fungsi HOSTS files, dengan kelebihan unlimited database size, dan
performace yang baik. DNS adalah sebuah aplikasi services di Internet yang menerjemahkan sebuah
domain name ke IP address. Sebagai contoh, www untuk penggunaan di Internet, lalu diketikan nama
domain, misalnya: yahoo.com maka akan di petakan ke sebuah IP mis 202.68.0.134. Jadi DNS dapat di
analogikan pada pemakaian buku telepon, dimana orang yang kita kenal berdasarkan nama untuk
menghubunginya kita harus memutar nomor telepon di pesawat telepon. Sama persis, host komputer
mengirimkan queries berupa nama komputer dan domain name server ke DNS, lalu oleh DNS dipetakan
ke IP address.

1.2. Domain Name System (DNS)
Domain Name System (DNS) adalah distribute database system yang digunakan untuk pencarian nama
komputer (name resolution) di jaringan yang mengunakan TCP/IP (Transmission Control
Protocol/Internet Protocol). DNS biasa digunakan pada aplikasi yang terhubung ke Internet seperti web
browser atau e-mail, dimana DNS membantu memetakan host name sebuah komputer ke IP address.
Selain digunakan di Internet, DNS juga dapat di implementasikan ke private network atau intranet
dimana DNS memiliki keunggulan seperti:
1. Mudah, DNS sangat mudah karena user tidak lagi direpotkan untuk mengingat IP address
sebuah komputer cukup host name (nama Komputer).
2. Konsisten, IP address sebuah komputer bisa berubah tapi host name tidak berubah.
3. Simple, user hanya menggunakan satu nama domain untuk mencari baik di Internet maupun di
Intranet.

1.3. Apa itu DNS?
DNS dapat disamakan fungsinya dengan buku telepon. Dimana setiap komputer di jaringan Internet
memiliki host name (nama komputer) dan Internet Protocol (IP) address. Secara umum, setiap client
yang akan mengkoneksikan komputer yang satu ke komputer yang lain, akan menggunakan host name.
Lalu komputer anda akan menghubungi DNS server untuk mencek host name yang anda minta tersebut
berapa IP address-nya. IP address ini yang digunakan untuk mengkoneksikan komputer anda dengan
komputer lainnya.

1.4. Struktur DNS
Domain Name Space merupakan sebuah hirarki pengelompokan domain berdasarkan nama, yang terbagi
menjadi beberapa bagian diantaranya:
Root-Level Domains
Domain ditentukan berdasarkan tingkatan kemampuan yang ada di struktur hirarki yang disebut dengan
level. Level paling atas di hirarki disebut dengan root domain. Root domain di ekspresikan berdasarkan
periode dimana lambang untuk root domain adalah (“.”).
Top-Level Domains
Pada bagian dibawah ini adalah contoh dari top-level domains:
- com Organisasi Komersial
- edu Institusi pendidikan atau universitas
- org Organisasi non-profit
- net Networks (backbone Internet)
- gov Organisasi pemerintah non militer
- mil Organisasi pemerintah militer
- num No telpon
- arpa Reverse DNS
- xx dua-huruf untuk kode negara (id:Indonesia,sg:singapura,au:australia,dll)
Top-level domains dapat berisi second-level domains dan hosts.

Second-Level Domains
Second-level domains dapat berisi host dan domain lain, yang disebut dengan subdomain. Untuk contoh:
Domain Bujangan, bujangan.com terdapat komputer (host) seperti server1.bujangan.com dan subdomain
training.bujangan.com. Subdomain training.bujangan.com juga terdapat komputer (host) seperti
client1.training.bujangan.com.

Host Names
Domain name yang digunakan dengan host name akan menciptakan fully qualified domain name
(FQDN) untuk setiap komputer. Sebagai contoh, jika terdapat fileserver1.detik.com, dimana fileserver1
adalah host name dan detik.com adalah domain name.

1.5. Bagaimana DNS itu bekerja?
Fungsi dari DNS adalah menerjemahkan nama komputer ke IP address (memetakan). Client DNS disebut
dengan resolvers dan DNS server disebut dengan name servers. Resolvers atau client mengirimkan
permintaan ke name server berupa queries. Name server akan memproses dengan cara mencek ke local
database DNS, menghubungi name server lainnya atau akan mengirimkan message failure jika ternyata
permintaan dari client tidak ditemukan.

Proses tersebut disebut dengan Forward Lookup Query, yaitu permintaan dari client dengan cara
memetakan nama komputer (host) ke IP address

BGP (Border Gateway Protocol)

BGP (Border Gateway Protocol) merupakan salah satu jenis routing protokol yang digunakan untuk koneksi antar AS (Autonomous System), dan salah satu jenis routing protokol yang banyak digunakan di ISP besar (Telkomsel) ataupun perbankan. AS number merupakan penomoran dari sekelompok router yang berada di di bawah satu administrasi, satu administrasi di sini maksudnya biasa satu ISP ataupun satu perusahaan tingkat corporate. Pemecahan sebuah daerah AS berguna untuk mengurangi jumlah informasi routing update yang dikeluarkan oleh tiap router. AS sendiri bisa terdiri dari angka 1-65ribuan. Tugas utama dari BGP adalah memberikan informasi tentang apa yang dimiliki oleh sebuah organisasi ke dunia di luar. Tujuannya adalah untuk memperkenalkan pada dunia luar alamat-alamat IP apa saja yang ada dalam jaringan tersebut. Setelah dikenal dari luar, server-server, perangkat jaringan, PC-PC dan perangkat komputer lainnya yang ada dalam jaringan tersebut juga dapat dijangkau dari dunia luar. Selain itu, informasi dari luar juga dikumpulkannya untuk keperluan organisasi tersebut berkomunikasi dengan dunia luar.


manfaat dan keunggulan dari routing protocol Internet ini dan pada kondisi yang bagaimana Anda harus menggunakan routing protocol ini. Namun, ada juga saatnya di mana routing protocol ini tidak perlu bahkan tidak boleh digunakan sama sekali. BGP memang sangat rumit dan complicated, namun justru di sinilah letak kehebatannya.

Routing protocol BGP menjadi rumit karena banyak sekali pernak-pernik yang dapat Anda atur dan harus diperhatikan jika ingin semuanya berjalan lancar. Jika mau bekerja sesuai dengan keinginan, Anda harus selalu melakukan modifikasi, tuning, perbaikan, dan terus-menerus memainkan atribut-atribut yang mengiringi jalannya routing protokol ini. Dan itupun sangat rentan terhadap masalah jika Anda tidak berhati-hati.

Kalau sudah bermasalah pasti keseluruhan akses Anda ke Internet menjadi kacau. Bukan hanya itu saja, server-server, pelanggan-pelanggan, dan semua jaringan yang ada di belakang router BGP milik Anda tidak dapat dikenali lagi dari dunia Internet. Masalah ini menjadi sangat fatal kalau jaringan yang mengandalkan router BGP ini sudah berskala besar. Maka dari itu, perlu keahlian khusus dan pengalaman yang sudah cukup banyak untuk dapat mengatur routing protocol ini.

Tentang OSPF

Yang menyebabkan OSPF menjadi terkenal adalah karena routing protokol ini notabene adalah yang paling cocok digunakan dalam jaringan lokal berskala sedang hingga enterprise. Misalnya di kantor-kantor yang menggunakan lebih dari 50 komputer beserta perangkat-perangkat lainnya, atau di perusahaan dengan banyak cabang dengan banyak klien komputer, perusahaan multinasional dengan banyak cabang di luar negeri, dan banyak lagi. Mengapa dikatakan paling cocok? Karena OSPF memiliki tingkat skalabilitas, reliabilitas, dan kompatibilitas yang tinggi. Mengapa demikian? Nanti akan dibahas satu per satu di bawah.


Selain paling cocok, kemampuan routing protokol ini juga cukup hebat dengan disertai banyak fitur pengaturan. Sebuah routing protokol dapat dikatakan memiliki kemampuan hebat selain dapat mendistribusikan informasi routing dengan baik juga harus dapat dengan mudah diatur sesuai kebutuhan penggunanya. OSPF memiliki semua ini dengan berbagai pernak-pernik pengaturan dan fasilitas di dalamnya.

OSPF memang sangat banyak penggunanya karena fitur dan kemampuan yang cukup hebat khususnya untuk jaringan internal sebuah organisasi atau perusahaan. Dibandingkan dengan RIP dan IGRP, yang sama-sama merupakan routing protokol jenis IGP (Interior Gateway Protocol), OSPF lebih powerful, skalabel, fleksibel, dan lebih kaya akan fitur.

Apa Sebenarnya OSPF?
OSPF merupakan sebuah routing protokol berjenis IGP yang hanya dapat bekerja dalam jaringan internal suatu ogranisasi atau perusahaan. Jaringan internal maksudnya adalah jaringan di mana Anda masih memiliki hak untuk menggunakan, mengatur, dan memodifikasinya. Atau dengan kata lain, Anda masih memiliki hak administrasi terhadap jaringan tersebut. Jika Anda sudah tidak memiliki hak untuk menggunakan dan mengaturnya, maka jaringan tersebut dapat dikategorikan sebagai jaringan eksternal.

Selain itu, OSPF juga merupakan routing protokol yang berstandar terbuka. Maksudnya adalah routing protokol ini bukan ciptaan dari vendor manapun. Dengan demikian, siapapun dapat menggunakannya, perangkat manapun dapat kompatibel dengannya, dan di manapun routing protokol ini dapat diimplementasikan.

OSPF merupakan routing protokol yang menggunakan konsep hirarki routing, artinya OSPF membagi-bagi jaringan menjadi beberapa tingkatan. Tingkatan-tingkatan ini diwujudkan dengan menggunakan sistem pengelompokan area. Dengan menggunakan konsep hirarki routing ini sistem penyebaran informasinya menjadi lebih teratur dan tersegmentasi, tidak menyebar ke sana ke mari dengan sembarangan.

Efek dari keteraturan distribusi routing ini adalah jaringan yang penggunaan bandwidth-nya lebih efisien, lebih cepat mencapai konvergensi, dan lebih presisi dalam menentukan rute-rute terbaik menuju ke sebuah lokasi. OSPF merupakan salah satu routing protocol yang selalu berusaha untuk bekerja demikian.

Teknologi yang digunakan oleh routing protokol ini adalah teknologi link-state yang memang didesain untuk bekerja dengan sangat efisien dalam proses pengiriman update informasi rute. Hal ini membuat routing protokol OSPF menjadi sangat cocok untuk terus dikembangkan menjadi network berskala besar. Pengguna OSPF biasanya adalah para administrator jaringan berskala sedang sampai besar. Jaringan dengan jumlah router lebih dari sepuluh buah, dengan banyak lokasi-lokasi remote yang perlu juga dijangkau dari pusat, dengan jumlah pengguna jaringan lebih dari lima ratus perangkat komputer, mungkin sudah layak menggunakan routing protocol ini.

Bagaimana OSPF Membentuk Hubungan dengan Router Lain?
Untuk memulai semua aktivitas OSPF dalam menjalankan pertukaran informasi routing, hal pertama yang harus dilakukannya adalah membentuk sebuah komunikasi dengan para router lain. Router lain yang berhubungan langsung atau yang berada di dalam satu jaringan dengan router OSPF tersebut disebut dengan neighbour router atau router tetangga.

Langkah pertama yang harus dilakukan sebuah router OSPF adalah harus membentuk hubungan dengan neighbour router. Router OSPF mempunyai sebuah mekanisme untuk dapat menemukan router tetangganya dan dapat membuka hubungan. Mekanisme tersebut disebut dengan istilah Hello protocol.

Dalam membentuk hubungan dengan tetangganya, router OSPF akan mengirimkan sebuah paket berukuran kecil secara periodik ke dalam jaringan atau ke sebuah perangkat yang terhubung langsung dengannya. Paket kecil tersebut dinamai dengan istilah Hello packet. Pada kondisi standar, Hello packet dikirimkan berkala setiap 10 detik sekali (dalam media broadcast multiaccess) dan 30 detik sekali dalam media Point-to-Point.

Hello packet berisikan informasi seputar pernak-pernik yang ada pada router pengirim. Hello packet pada umumnya dikirim dengan menggunakan multicast address untuk menuju ke semua router yang menjalankan OSPF (IP multicast 224.0.0.5). Semua router yang menjalankan OSPF pasti akan mendengarkan protokol hello ini dan juga akan mengirimkan hello packet-nya secara berkala. Cara kerja dari Hello protocol dan pembentukan neighbour router terdiri dari beberapa jenis, tergantung dari jenis media di mana router OSPF berjalan.

Cara Kerja OSPF

Cara Kerja OSPF harus membentuk hubungan dulu dengan router tetangganya untuk dapat saling berkomunikasi seputar informasi routing. Untuk membentuk sebuah hubungan dengan router tetangganya, OSPF mengandalkan Hello protocol. Namun uniknya cara kerja Hello protocol pada OSPF berbeda-beda pada setiap jenis media. Ada beberapa jenis media yang dapat meneruskan informasi OSPF, masing-masing memiliki karakteristik sendiri, sehingga OSPF pun bekerja mengikuti karakteristik mereka. Media tersebut adalah sebagai berikut:


•Broadcast Multiaccess
Media jenis ini adalah media yang banyak terdapat dalam jaringan lokal atau LAN seperti misalnya ethernet, FDDI, dan token ring. Dalam kondisi media seperti ini, OSPF akan mengirimkan traffic multicast dalam pencarian router-router neighbour-nya. Namun ada yang unik dalam proses pada media ini, yaitu akan terpilih dua buah router yang berfungsi sebagai Designated Router (DR) dan Backup Designated Router (BDR). Apa itu DR dan BDR akan dibahas berikutnya.


•Point-to-Point
Teknologi Point-to-Point digunakan pada kondisi di mana hanya ada satu router lain yang terkoneksi langsung dengan sebuah perangkat router. Contoh dari teknologi ini misalnya link serial. Dalam kondisi Point-to-Point ini, router OSPF tidak perlu membuat Designated Router dan Back-up-nya karena hanya ada satu router yang perlu dijadikan sebagai neighbour. Dalam proses pencarian neighbour ini, router OSPF juga akan melakukan pengiriman Hello packet dan pesan-pesan lainnya menggunakan alamat multicast bernama AllSPFRouters 224.0.0.5.


•Point-to-Multipoint
Media jenis ini adalah media yang memiliki satu interface yang menghubungkannya dengan banyak tujuan. Jaringan-jaringan yang ada di bawahnya dianggap sebagai serangkaian jaringan Point-to-Point yang saling terkoneksi langsung ke perangkat utamanya. Pesan-pesan routing protocol OSPF akan direplikasikan ke seluruh jaringan Point-to-Point tersebut.
Pada jaringan jenis ini, traffic OSPF juga dikirimkan menggunakan alamat IP multicast. Tetapi yang membedakannya dengan media berjenis broadcast multi-access adalah tidak adanya pemilihan Designated dan Backup Designated Router karena sifatnya yang tidak
meneruskan broadcast.


•Nonbroadcast Multiaccess (NBMA)
Media berjenis Nonbroadcast multi-access ini secara fisik merupakan sebuah serial line biasa yang sering ditemui pada media jenis Point-to-Point. Namun secara faktanya, media ini dapat menyediakan koneksi ke banyak tujuan, tidak hanya ke satu titik saja. Contoh dari media ini adalah X.25 dan frame relay yang sudah sangat terkenal dalam menyediakan solusi bagi kantor-kantor yang terpencar lokasinya. Di dalam penggunaan media ini pun dikenal dua jenis penggunaan, yaitu jaringan partial mesh dan fully mesh.
OSPF melihat media jenis ini sebagai media broadcast multiaccess. Namun pada kenyataannya, media ini tidak bisa meneruskan broadcast ke titik-titik yang ada di dalamnya. Maka dari itu untuk penerapan OSPF dalam media ini, dibutuhkan konfigurasi DR dan BDR yang dilakukan secara manual. Setelah DR dan BDR terpilih, router DR akan mengenerate LSA untuk seluruh jaringan.
Dalam media jenis ini yang menjadi DR dan BDR adalah router yang memiliki koneksi langsung ke seluruh router tetangganya. Semua traffic yang dikirimkan dari router-router neighbour akan direplikasikan oleh DR dan BDR untuk masing-masing router dan dikirim dengan menggunakan alamat unicast atau seperti layaknya proses OSPF pada media Point-to-Point.

Bagaimana Proses OSPF Terjadi?
Secara garis besar, proses yang dilakukan routing protokol OSPF mulai dari awal hingga dapat saling bertukar informasi ada lima langkah. Berikut ini adalah langkah-langkahnya:


1.Membentuk Adjacency Router
Adjacency router arti harafiahnya adalah router yang bersebelahan atau yang terdekat. Jadi proses pertama dari router OSPF ini adalah menghubungkan diri dan saling berkomunikasi dengan para router terdekat atau neighbour router. Untuk dapat membuka komunikasi, Hello protocol akan bekerja dengan mengirimkan Hello packet.

Misalkan ada dua buah router, Router A dan B yang saling berkomunikasi OSPF. Ketika OSPF kali pertama bekerja, maka kedua router tersebut akan saling mengirimkan Hello packet dengan alamat multicast sebagai tujuannya. Di dalam Hello packet terdapat sebuah field yang berisi Neighbour ID. Misalkan router B menerima Hello packet lebih dahulu dari router A. Maka Router B akan mengirimkan kembali Hello packet-nya dengan disertai ID dari Router A.

Ketika router A menerima hello packet yang berisikan ID dari dirinya sendiri, maka Router A akan menganggap Router B adalah adjacent router dan mengirimkan kembali hello packet yang telah berisi ID Router B ke Router B. Dengan demikian Router B juga akan segera menganggap Router A sebagai adjacent routernya. Sampai di sini adjacency
router telah terbentuk dan siap melakukan pertukaran informasi routing.

Contoh pembentukan adjacency di atas hanya terjadi pada proses OSPF yang berlangsung pada media Point-to-Point. Namun, prosesnya akan lain lagi jika OSPF berlangsung pada media broadcast multiaccess seperti pada jaringan ethernet. Karena media broadcast akan meneruskan paket-paket hello ke seluruh router yang ada dalam jaringan, maka adjacency router-nya tidak hanya satu. Proses pembentukan adjacency akan terus berulang sampai semua router yang ada di dalam jaringan tersebut menjadi adjacent router.

Namun apa yang akan terjadi jika semua router menjadi adjacent router? Tentu komunikasi OSPF akan meramaikan jaringan. Bandwidth jaringan Anda menjadi tidak efisien terpakai karena jatah untuk data yang sesungguhnya ingin lewat di dalamnya akan berkurang. Untuk itu pada jaringan broadcast multiaccess akan terjadi lagi sebuah proses pemilihan router yang menjabat sebagai “juru bicara” bagi router-router lainnya. Router juru bicara ini sering disebut dengan istilah Designated Router. Selain router juru bicara, disediakan juga back-up untuk router juru bicara ini. Router ini disebut dengan istilah Backup Designated Router. Langkah berikutnya adalah proses pemilihan DR dan BDR, jika memang diperlukan.


2.Memilih DR dan BDR (jika diperlukan)
Dalam jaringan broadcast multiaccess, DR dan BDR sangatlah diperlukan. DR dan BDR akan menjadi pusat komunikasi seputar informasi OSPF dalam jaringan tersebut. Semua paket pesan yang ada dalam proses OSPF akan disebarkan oleh DR dan BDR. Maka itu, pemilihan DR dan BDR menjadi proses yang sangat kritikal. Sesuai dengan namanya, BDR merupakan “shadow” dari DR. Artinya BDR tidak akan digunakan sampai masalah terjadi pada router DR. Ketika router DR bermasalah, maka posisi juru bicara akan langsung diambil oleh router BDR. Sehingga perpindahan posisi juru bicara akan berlangsung dengan smooth.

Proses pemilihan DR/BDR tidak lepas dari peran penting Hello packet. Di dalam Hello packet ada sebuah field berisikan ID dan nilai Priority dari sebuah router. Semua router yang ada dalam jaringan broadcast multi-access akan menerima semua Hello dari semua router yang ada dalam jaringan tersebut pada saat kali pertama OSPF berjalan. Router dengan nilai Priority tertinggi akan menang dalam pemilihan dan langsung menjadi DR. Router dengan nilai Priority di urutan kedua akan dipilih menjadi BDR. Status DR dan BDR ini tidak akan berubah sampai salah satunya tidak dapat berfungsi baik, meskipun ada router lain yang baru bergabung dalam jaringan dengan nilai Priority-nya lebih tinggi.

Secara default, semua router OSPF akan memiliki nilai Priority 1. Range Priority ini adalah mulai dari 0 hingga 255. Nilai 0 akan menjamin router tersebut tidak akan menjadi DR atau BDR, sedangkan nilai 255 menjamin sebuah router pasti akan menjadi DR. Router ID biasanya akan menjadi sebuah “tie breaker” jika nilai Priority-nya sama. Jika dua buah router memiliki nilai Priority yang sama, maka yang menjadi DR dan BDR adalah router dengan nilai router ID tertinggi dalam jaringan.

Setelah DR dan BDR terpilih, langkah selanjutnya adalah mengumpulkan seluruh informasi jalur dalam jaringan.


3.Mengumpulkan State-state dalam Jaringan
Setelah terbentuk hubungan antarrouter-router OSPF, kini saatnya untuk bertukar informasi mengenai state-state dan jalur-jalur yang ada dalam jaringan. Pada jaringan yang menggunakan media broadcast multiaccess, DR-lah yang akan melayani setiap router yang ingin bertukar informasi OSPF dengannya. DR akan memulai lebih dulu proses pengiriman ini. Namun yang menjadi pertanyaan selanjutnya adalah, siapakah yang memulai lebih dulu pengiriman data link-state OSPF tersebut pada jaringan Point-to-Point?

Untuk itu, ada sebuah fase yang menangani siapa yang lebih dulu melakukan pengiriman. Fase ini akan memilih siapa yang akan menjadi master dan siapa yang menjadi slave dalam proses pengiriman.

Router yang menjadi master akan melakukan pengiriman lebih dahulu, sedangkan router slave akan mendengarkan lebih dulu. Fase ini disebut dengan istilah Exstart State. Router master dan slave dipilih berdasarkan router ID tertinggi dari salah satu router. Ketika sebuah router mengirimkan Hello packet, router ID masing-masing juga dikirimkan ke router neighbour.

Setelah membandingkan dengan miliknya dan ternyata lebih rendah, maka router tersebut akan segera terpilih menjadi master dan melakukan pengiriman lebih dulu ke router slave. Setelah fase Exstart lewat, maka router akan memasuki fase Exchange. Pada fase ini kedua buah router akan saling mengirimkan Database Description Packet. Isi paket ini adalah ringkasan status untuk seluruh media yang ada dalam jaringan. Jika router penerimanya belum memiliki informasi yang ada dalam paket Database Description, maka router pengirim akan masuk dalam fase loading state. Fase loading state merupakan fase di mana sebuah router mulai mengirimkan informasi state secara lengkap ke router tetangganya.

Setelah loading state selesai, maka router-router yang tergabung dalam OSPF akan memiliki informasi state yang lengkap dan penuh dalam database statenya. Fase ini disebut dengan istilah Full state. Sampai fase ini proses awal OSPF sudah selesai, namun database state tidak bisa digunakan untuk proses forwarding data. Maka dari itu, router akan memasuki langkah selanjutnya, yaitu memilih rute-rute terbaik menuju ke suatu lokasi yang ada dalam database state tersebut.


4.Memilih Rute Terbaik untuk Digunakan
Setelah informasi seluruh jaringan berada dalam database, maka kini saatnya untuk memilih rute terbaik untuk dimasukkan ke dalam routing table. Jika sebuah rute telah masuk ke dalam routing table, maka rute tersebut akan terus digunakan. Untuk memilih rute-rute terbaik, parameter yang digunakan oleh OSPF adalah Cost. Metrik Cost biasanya akan menggambarkan seberapa dekat dan cepatnya sebuah rute. Nilai Cost didapat dari perhitungan dengan rumus:
Cost of the link = 108 /Bandwidth
Router OSPF akan menghitung semua cost yang ada dan akan menjalankan algoritma Shortest Path First untuk memilih rute terbaiknya. Setelah selesai, maka rute tersebut langsung dimasukkan dalam routing table dan siap digunakan untuk forwarding data.


5.Menjaga Informasi Routing Tetap Upto-date
Ketika sebuah rute sudah masuk ke dalam routing table, router tersebut harus juga me-maintain state database-nya. Hal ini bertujuan kalau ada sebuah rute yang sudah tidak valid, maka router harus tahu dan tidak boleh lagi menggunakannya.

Ketika ada perubahan link-state dalam jaringan, OSPF router akan melakukan flooding terhadap perubahan ini. Tujuannya adalah agar seluruh router dalam jaringan mengetahui perubahan tersebut.

Sampai di sini semua proses OSPF akan terus berulang-ulang. Mekanisme seperti ini membuat informasi rute-rute yang ada dalam jaringan terdistribusi dengan baik, terpilih dengan baik dan dapat digunakan dengan baik pula.


Jaringan Besar? Gunakan OSPF!
Sampai di sini proses dasar yang terjadi dalam OSPF sudah lebih dipahami, meskipun masih sangat dasar dan belum detail. Melihat proses terjadinya pertukaran informasi di atas, mungkin Anda bisa memprediksi bahwa OSPF merupakan sebuah routing protokol yang kompleks dan rumit. Namun di balik kerumitannya tersebut ada sebuah kehebatan yang luar biasa. Seluruh informasi state yang ditampung dapat membuat rute terbaik pasti terpilih dengan benar. Selain itu dengan konsep hirarki, Anda dapat membatasi ukuran link-state database-nya, sehingga tidak terlalu besar. Artinya proses CPU juga menjadi lebih ringan.

Perbedaan IGRP dan EIGRP

Interior Gateway routing Protocol atau yang biasa dikenal dengan sebutan IGRP merupakan suatu protokol jaringan kepemilikan yang mengembangkan sistem Cisco yang dirancang pada sistem otonomi untuk menyediakan suatu alternatif RIP (Routing Information Protocol). IGRP merupakan suatu penjaluran jarak antara vektor protokol, bahwa masing-masing penjaluran bertugas untuk mengirimkan semua atau sebagian dari isi table penjaluran dalam penjaluran pesan untuk memperbaharui pada waktu tertentu untuk masing-masing penjaluran.
Penjaluran memilih alur yang terbaik antara sumber dan tujuan. Untuk menyediakan fleksibilitas tambahan, IGRP mengijinkan untuk melakukan penjaluran multipath. Bentuk garis equal bandwidth dapat menjalankan arus lalu lintas dalam round robin, dengan melakukan peralihan secara otomatis kepada garis kedua jika sampai garis kesatu turun.


Operasi IGRP
Masing-masing penjaluran secara rutin mengirimkan masing-masing jaringan lokal kepada suatu pesan yang berisi salinan tabel penjaluran dari tabel lainnya. Pesan ini berisi tentang biaya-biaya dan jaringan yang akan dicapai untuk menjangkau masing-masing jaringan tersebut. Penerima pesan penjaluran dapat menjangkau semua jaringan didalam pesan sepanjang penjaluran yang bisa digunakan untuk mengirimkan pesan.

Tujuan dari IGRP yaitu:
• Penjaluran stabil dijaringan kompleks sangat besar dan tidaka ada pengulangan penjaluran.
• Overhead rendah, IGRP sendiri tidak menggunakan bandwidth yang diperlukan untuk tugasnya.
• Pemisahan lalu lintas antar beberapa rute paralel.
• Kemampuan untuk menangani berbagai jenis layanan dengan informasi tunggal.
• Mempertimbangkan menghitung laju kesalahan dan tingkat lalu lintas pada alur yang berbeda.
Perubahan IGRP
Kemudian setelah melalui proses pembaharuan IGRP kemudian menjadi EIGRP (Enhanced IGRP), persamaannya adalah IGRP dan EIGRP sama-sama kompatibel dan antara router-router yang menjalankan EIGRP dan IGRP dengan autonomous system yang sama akan langsung otomatis terdistribusi. Selain itu EIGRP juga akan memberikan tagging external route untuk setiap route yang berasal dari:
• Routing protocol non EIGRP.
• Routing protocol IGRP dengan AS number yang sama.

EIGRP (Enhanced Interior Gateway Routing Protocol) adalah routing protocol yang hanya di adopsi oleh router cisco atau sering disebut sebagai proprietary protocol pada cisco. Dimana EIGRP ini hanya bisa digunakan sesama router cisco saja. Bgmn bila router cisco digunakan dengan router lain spt Juniper, Hwawei, dll menggunakan EIGRP??? Seperti saya bilang diatas, EIGRP hanya bisa digunakan sesama router cisco saja. EIGRP ini sangat cocok digunakan utk midsize dan large company. Karena banyak sekali fasilitas2 yang diberikan pada protocol ini.
Hal-hal dasar yang perlu diketahui
EIGRP sering disebut juga hybrid-distance-vector routing protocol, karena EIGRP ini terdapat dua tipe routing protocol yang digunakan, yaitu:
- distance vector, dan
- link state.
Utk tipe2 routing protocol akan saya tambahkan sehabis penjelasan tentang EIGRP.
EIGRP ini pengembangan dari routing protocol IGRP (distance vector), prorpietary cisco juga. Perbandingan (bukan perbedaan) antar IGRP dan EIGRP di bagi menjadi beberapa kategori:
1. Compability mode
2. Metric colocation
3. Hop count
4. Automatic protocol redistribution
5. Route tagging
EIGRP dan IGRP dapat di kombinasikan satu sama lain karena EIGRP adalah hanya pengembangan dari IGRP.
Dalam perhitungan untuk menentukan path/jalur manakah yang tercepat/terpendek, EGIRP menggunakan algortima DUAL (Diffusing-Update Algorithm) dalam menentukannya.
EIGRP mempunyai 3 table dalam menyimpan informasi networknya:
1. Neighbor table
2. Topology table
3. Routing table
Penjelasan :
1. Neighbor table : Tabel yang paling penting dari tabel2 yang lainnya. di tabel ini menyimpan list tentang router2 tetangganya. Setiap ada router baru yg dipasang,address dan interface lgsg dicatat di tabel ini.
2. Topology table : Tabel ini dibuat untuk memenuhi kebutuhan dari Routing table dalam 1 autonomous system (kya sistem area di OSPF). DUAL mengambil informasi dari “neighbor tabel” dan “topology table” untuk melakukan kalkulasi “lowest cost routes to each destination”. Setelah melakukan kalkulasi akan ada yang namanya “successor route”. Successor route ini disimpan di tabel ini juga lho.
3. Routing table : menyimpan the best routes to a destination. Informasi tersebut diambil dari “topology table”
Internal Route : Route-route yang berasal dari dalam suatu autonomous system dari router2 yang menggunakan routing protocol EIGRP, yang menjadi anggota dari autonomous system adalah yang mempunyai ADN dari EIGRP yang sama dan mempunyai autonomous system yang sama juga. ADN internal route adalah 90.
External Route : Route-route yang muncul dari luar autonomous system, baik redistribution secara manual maupun secara otomatis.
Cara Kerja dari EIGRP
EIGRP akan mengirimkan hello packet utk mengetahui apakah router2 tetangganya masih hidup ataukah mati. Pengiriman hello packet tersebut bersifat simultant, dalamhello packet tersebut mempunyai hold time, bila dalam jangka waktu hold time router tetangga tidak membalas.. maka router tsb akan dianggap mati. Biasanya hold time itu 3x waktunya hello packet, hello packet defaultnya 15 second. Lalu DUAL akan meng-kalkulasi ulang utk path2nya. Hello packet dikirim secara multicast ke IP Address 224.0.0.10.
Cara Menggunakan EIGRP
router(config)#router eigrp [autonomous-system-number]
router(config-router)#network [network-number]
Bila anda ingin mematikan auto-summary dan menggunakan summary address anda sendiri, anda bisa membaca postingan saya tentang Route Summarization in EIGRP
Verifying Konfigurasi EIGRP
router#show ip eigrp neighbors
router#show ip eigrp interface [type-number] [as-number] [details]
router#show ip eigrp topology [as-number] {[ip address] [subnet mask]}
router#show ip eigrp topologi [active | pending | zero-successors]
Keuntungan Menggunakan EIGRP
Point2 yang menguntungkan bila menggunakan routing protocol EIGRP :
- Rapid convergence
- Efficient use of bandwidth
- Support for VLSM and CIDR
- Multiple network layer support (IP, IPX, Apple Talk)
- Independence from routed protocols
Wah, akhirnya selesai juga neh.. hihihi.. Saya tau bahwa penjelasan saya ttg EIGRP masih sangat kurang, tapi biarlah saya sharing ilmu yang pernah saya pelajari waktu mengikuti academy CCNA, jadinya pembahasan ttg EIGRP ini masih dalam tahap CCNA.

Routing Protocol

(Pengertian dan Definisi dari Routing Protocol (dalam Router)) – Protokol routing merupakan aturan yang mempertukarkan informasi routing yang nantinya akan membentuk tabel routing sedangkan routing adalah aksi pengiriman-pengiriman paket data berdasarkan tabel routing tadi.
Semua routing protokol bertujuan mencari rute tersingkat untuk mencapai tujuan. Dan masing-masing protokol mempunyai cara dan metodenya sendiri-sendiri. Secara garis besar, routing protokol dibagi menjadi Interior Routing Protocol dan Exterior Routing Protocol. Keduanya akan diterangkan sebagai berikut :


A. Interior Routing Protocol
Sesuai namanya, interior berarti bagian dalam. Dan interior routing protocol digunakan dalam sebuah network yang dinamakan autonomus systems (AS) . AS dapat diartikan sebagai sebuah network (bisa besar atau pun kecil) yang berada dalam satu kendali teknik. AS bisa terdiri dari beberapa sub network yang masing-masingnya mempunyai gateway untuk saling berhubungan. Interior routing protocol mempunyai beberapa macam implemantasi protokol, yaitu :

- RIP (Routing Information Protocol)
Merupakan protokol routing yang paling umum dijumpai karena biasanya sudah included dalam sebuah sistem operasi, biasanya unix atau novell. RIP memakai metode distance-vector algoritma. Algoritma ini bekerja dengan menambahkan satu angka metrik kepada ruting apabila melewati satu gateway. Satu kali data melewati satu gateway maka angka metriknya bertambah satu ( atau dengan kata lain naik satu hop ). RIP hanya bisa menangani 15 hop, jika lebih maka host tujuan dianggap tidak dapat dijangkau.

Oleh karena alasan tadi maka RIP tidak mungkin untuk diterapkan di sebuah AS yang besar. Selain itu RIP juga mempunyai kekurangan dalam hal network masking. Namun kabar baiknya, implementasi RIP tidak terlalu sulit ika dibandingkan dengan OSPF yang akan diterangkan berikut ini.

- OSPF (Open Shortest Path First)
Merupakan protokol routing yang kompleks dan memakan resource komputer. Dengan protokol ini, route dapat dapat dibagi menjadi beberapa jalan. Maksudnya untuk mencapai host tujuan dimungkinkan untuk mecapainya melalui dua atau lebih rute secara paralel.
Lebih jauh tentang RIP dan OSPF akan diterangkan lebih lanjut.

B. Exterior Protocol
AS merupakan sebuah network dengan sistem policy yang pegang dalam satu pusat kendali. Internet terdiri dari ribuan AS yang saling terhubung. Untuk bisa saling berhubungan antara AS, maka tiap-tiap AS menggunakan exterior protocol untuk pertukaran informasi routingnya. Informasi routing yang dipertukarkan bernama reachability information (informasi keterjangkauan). Tidak banyak router yang menjalankan routing protokol ini. Hanya router utama dari sebuah AS yang menjalankannya. Dan untuk terhubung ke internet setaip AS harus mempunyai nomor sendiri. Protokol yang mengimplementasikan exterior :

- EGP (Exterior Gateway Protocol)
Protokol ini mengumumkan ke AS lainnya tentang network yang berada di bawahnya. Pengumumannya kira-kira berbunyi : ” Kalau hendak pergi ke AS nomor sekian dengan nomor network sekian, maka silahkan melewati saya” .
Router utama menerima routing dari router-router AS yang lain tanpa mengevaluasinya. Maksudnya, rute untuk ke sebuah AS bisa jadi lebih dari satu rute dan EGP menerima semuanya tanpa mempertimbangkan rute terbaik.

- BGP (Border Gateway Protocol)
BGP sudah mempertimbangkan rute terbaik untuk dipilih. Seperti EGP, BGP juga mepertukarkan reachability information.

ICMP Adalah

Internet Control Message Protocol (ICMP) adalah salah satu protokol inti dari keluarga protokol internet. ICMP utamanya digunakan oleh sistem operasi komputer jaringan untuk mengirim pesan kesalahan yang menyatakan, sebagai contoh, bahwa komputer tujuan tidak bisa dijangkau.


ICMP berbeda tujuan dengan TCP dan UDP dalam hal ICMP tidak digunakan secara langsung oleh aplikasi jaringan milik pengguna. salah satu pengecualian adalah aplikasi ping yang mengirim pesan ICMP Echo Request (dan menerima Echo Reply) untuk menentukan apakah komputer tujuan dapat dijangkau dan berapa lama paket yang dikirimkan dibalas oleh komputer tujuan.

Gambaran Teknis
Internet Control Message Protocol (ICMP) adalah bagian dari keluarga protokol Internet dan didefinisikan di dalam RFC 792. Pesan-pesan ICMP umumnya dibuat sebagai jawaban atas kesalahan di datagram IP (seperti yang dispesifikasikan di RFC1122) atau untuk kegunaan pelacakan atau routing.

Versi ICMP terkini juga dikenal sebagai ICMPv4, yang merupakan bagian dari Internet Protocol versi 4.

Inilah UDP

UDP, singkatan dari User Datagram Protocol, adalah salah satu protokol lapisan transpor TCP/IP yang mendukung komunikasi yang tidak andal (unreliable), tanpa koneksi (connectionless) antara host-host dalam jaringan yang menggunakan TCP/IP. Protokol ini didefinisikan dalam RFC 768

Karakteristik UDP
UDP memiliki karakteristik-karakteristik berikut:

Connectionless (tanpa koneksi): Pesan-pesan UDP akan dikirimkan tanpa harus dilakukan proses negosiasi koneksi antara dua host yang hendak berukar informasi.
Unreliable (tidak andal): Pesan-pesan UDP akan dikirimkan sebagai datagram tanpa adanya nomor urut atau pesan acknowledgment. Protokol lapisan aplikasi yang berjalan di atas UDP harus melakukan pemulihan terhadap pesan-pesan yang hilang selama transmisi. Umumnya, protokol lapisan aplikasi yang berjalan di atas UDP mengimplementasikan layanan keandalan mereka masing-masing, atau mengirim pesan secara periodik atau dengan menggunakan waktu yang telah didefinisikan.
UDP menyediakan mekanisme untuk mengirim pesan-pesan ke sebuah protokol lapisan aplikasi atau proses tertentu di dalam sebuah host dalam jaringan yang menggunakan TCP/IP. Header UDP berisi field Source Process Identification dan Destination Process Identification.
UDP menyediakan penghitungan checksum berukuran 16-bit terhadap keseluruhan pesan UDP.
UDP tidak menyediakan layanan-layanan antar-host berikut:

UDP tidak menyediakan mekanisme penyanggaan (buffering) dari data yang masuk ataupun data yang keluar. Tugas buffering merupakan tugas yang harus diimplementasikan oleh protokol lapisan aplikasi yang berjalan di atas UDP.
UDP tidak menyediakan mekanisme segmentasi data yang besar ke dalam segmen-segmen data, seperti yang terjadi dalam protokol TCP. Karena itulah, protokol lapisan aplikasi yang berjalan di atas UDP harus mengirimkan data yang berukuran kecil (tidak lebih besar dari nilai Maximum Transfer Unit/MTU) yang dimiliki oleh sebuah antarmuka di mana data tersebut dikirim. Karena, jika ukuran paket data yang dikirim lebih besar dibandingkan nilai MTU, paket data yang dikirimkan bisa saja terpecah menjadi beberapa fragmen yang akhirnya tidak jadi terkirim dengan benar.
UDP tidak menyediakan mekanisme flow-control, seperti yang dimiliki oleh TCP.

Penggunaan UDP
UDP sering digunakan dalam beberapa tugas berikut:

Protokol yang "ringan" (lightweight): Untuk menghemat sumber daya memori dan prosesor, beberapa protokol lapisan aplikasi membutuhkan penggunaan protokol yang ringan yang dapat melakukan fungsi-fungsi spesifik dengan saling bertukar pesan. Contoh dari protokol yang ringan adalah fungsi query nama dalam protokol lapisan aplikasi Domain Name System.
Protokol lapisan aplikasi yang mengimplementasikan layanan keandalan: Jika protokol lapisan aplikasi menyediakan layanan transfer data yang andal, maka kebutuhan terhadap keandalan yang ditawarkan oleh TCP pun menjadi tidak ada. Contoh dari protokol seperti ini adalah Trivial File Transfer Protocol (TFTP) dan Network File System (NFS)
Protokol yang tidak membutuhkan keandalan. Contoh protokol ini adalah protokol Routing Information Protocol (RIP).
Transmisi broadcast: Karena UDP merupakan protokol yang tidak perlu membuat koneksi terlebih dahulu dengan sebuah host tertentu, maka transmisi broadcast pun dimungkinkan. Sebuah protokol lapisan aplikasi dapat mengirimkan paket data ke beberapa tujuan dengan menggunakan alamat multicast atau broadcast. Hal ini kontras dengan protokol TCP yang hanya dapat mengirimkan transmisi one-to-one. Contoh: query nama dalam protokol NetBIOS Name Service.

Pesan-pesan UDP

Ilustrasi mengenai pesan-pesan UDPUDP, berbeda dengan TCP yang memiliki satuan paket data yang disebut dengan segmen, melakukan pengepakan terhadap data ke dalam pesan-pesan UDP (UDP Messages). Sebuah pesan UDP berisi header UDP dan akan dikirimkan ke protokol lapisan selanjutnya (lapisan internetwork) setelah mengepaknya menjadi datagram IP. Enkapsulasi terhadap pesan-pesan UDP oleh protokol IP dilakukan dengan menambahkan header IP dengan protokol IP nomor 17 (0x11). Pesan UDP dapat memiliki besar maksimum 65507 byte: 65535 (216)-20 (ukuran terkecil dari header IP)-8 (ukuran dari header UDP) byte. Datagram IP yang dihasilkan dari proses enkapsulasi tersebut, akan dienkapsulasi kembali dengan menggunakan header dan trailer protokol lapisan Network Interface yang digunakan oleh host tersebut.

Dalam header IP dari sebuah pesan UDP, field Source IP Address akan diset ke antarmuka host yang mengirimkan pesan UDP yang bersangkutan; sementara field Destination IP Address akan diset ke alamat IP unicast dari sebuah host tertentu, alamat IP broadcast, atau alamat IP multicast.

Apple Talk

Apple Talk adalah perangkat protokol untuk komputer Macintosh. Protokol ini cukup rumit, melibatkan banyak protokol terpadu yang mengelola aspek rinci sistem komunikasi data pada Macintosh.

Macintosh berfilosofi mudah digunakan, sehingga membuat protokol ini tersembunyi dari pandangan user.

Beberapa bagian perangkat protokol Apple Talk :


•AppleTalk Data Stream Protocol (ADSP)
Bertugas memantau aliran data diantara dua komputer, untuk memeriksa bahwa aliran data tersebut tidak terputus atau terganggu oleh error internal.

•AplleTalk File Protocol (AFP)
Berfungsi menangani permintaan atas file data dan mengelola keamanan file, misalnya dengan tidak mengijinkan over-write, atau read-only saja.

•AppleTalk Session Protocol (ASP)
Memeriksa pesan yang dikirim dalam bentuk bagian-bagian. Protokol ini melakukan pengujian untuk mengetahui apakah ukuran bagian sudah benar dan apakah sudah diterima dengan urutan yang tepat.

•AppleTalk Transaction Protocol (ATP)
Memeriksa keakuratan pesan yang dikirim dalam jaringan.

•Echo Protocol (EP)
Mengulang tiap pesan kembali ke node pengirim untuk menegaskan bahwa pesan sudah dikirim dengan lengkap, untuk menghimpun informasi yang terlambat, dan untuk menguji lalu lintas data agar mendapatkan efisiensi yang maksimum.

•Name Binding Protocol (NBP)
Menterjemahkan nama node pada jaringan yang didefinisikan oleh user kedalam alamat.

•Page Description Language (PDL)
Himpunan fungsi yang digunakan oleh printer untuk mengontrol pemformatan teks pada kertas.

•Routing Table Maintenance Protocol (RTMP)
Memantau lokasi node pada jaringan dan memelihara data base hubungan antara node-node tersebut. Apabila satu node mengalami kegagalan, RTMP dapat menetapkan rute alternatif.

•Zone Information Protocol (ZIP)
Menganalisis konfigurasi jaringan dan himpunan alamat device ke dalam kelompok, atau zone guna menghasilkan akses yang efisien.

BootStrap atau BOOTP Pengertian

BOOTP berupa konsep protocol standart. Statusnya dianjurkan. Spesifikasi BOOTP
dapat ditemukan pada RFC 951 - Bootstrap Protocol and RFC 1497 - BOOTP Vendor
Information Extensions.

LAN memungkinkan host tanpa harddisk sebagai workstation, router, terminal
concentrator dan masih banyak lagi. Host tanpa harddisk membutuhkan mekanisme untuk
boot dengan di-remote melalui sebuah jaringan. BOOTP protocol digunakan untuk me-
remote booting melalui jaringan IP. BOOTP memperbolehkan protocol IP minimal
sehingga tidak mengganggu informasi konfigurasi yang tidak melakukan apa-apa, biasanya
disimpan di ROM, untuk mendapatkan informasi yang cukup untuk memulai proses
download dengan menggunakan kode boot yang dibutuhkan. BOOTP tidak mendefinisikan
cara untuk men-download selesai, tetapi proses ini biasanya menggunakan TFTP
sebagaimana dideskripsikan RFC 906 – Bootstrap loading menggunakan TFTP.

BOOTP memiliki kegunaan yang sama dengan DHCP, hanya BOOTP didesain
untuk manual pre-configuration dari informasi host di dalam suatu server database. BOOTP
dan DHCP didesain agar bisa route ke jaringan.


•Kelebihan BOOTP
Bootp memiliki keunggulan antara lain:

- Tidak perlu harddisk, karena dapat digantikan perannya oleh Ethernet card dan BOOT Lan
- Memiliki log file sehingga dapat dilihat sewaktu-waktu penyebab error dengan melihat
log file tersebut.

•Kelemahan BOOTP
Bootp memiliki kelemahan sebagai berikut:

- Harus dilakukan secara manual sehingga resiko menimbulkan masalah cukup besar.
- Pengiriman pesan yang tidak dapat diandalkan karena menggunakan UDP.
- OS sekarang misalnya Windows sudah tidak memasukkan BOOTP dalam konfigurasi jaringannya.

ARP Definisi

Address Resolution Protocol disingkat ARP adalah sebuah protokol dalam TCP/IP Protocol Suite yang bertanggungjawab dalam melakukan resolusi alamat IP ke dalam alamat Media Access Control (MAC Address). ARP didefinisikan di dalam RFC 826.

Ketika sebuah aplikasi yang mendukung teknologi protokol jaringan TCP/IP mencoba untuk mengakses sebuah host TCP/IP dengan menggunakan alamat IP, maka alamat IP yang dimiliki oleh host yang dituju harus diterjemahkan terlebih dahulu ke dalam MAC Address agar frame-frame data dapat diteruskan ke tujuan dan diletakkan di atas media transmisi (kabel, radio, atau cahaya), setelah diproses terlebih dahulu oleh Network Interface Card (NIC). Hal ini dikarenakan NIC beroperasi dalam lapisan fisik dan lapisan data-link pada tujuh lapis model referensi OSI dan menggunakan alamat fisik daripada menggunakan alamat logis (seperti halnya alamat IP atau nama NetBIOS) untuk melakukan komunikasi data dalam jaringan.


Jika memang alamat yang dituju berada di luar jaringan lokal, maka ARP akan mencoba untuk mendapatkan MAC address dari antarmuka router lokal yang menghubungkan jaringan lokal ke luar jaringan (di mana komputer yang dituju berada).

Konfigurasi Setting Samba Server Debian

di karenakan sedang malas nulis disini saya jelaskan sedikit sederhana tentang samba server..

ok.. siap ??? langsung saja :

1. Install samba :
# apt-get install samba

2. Backup file smb.conf :
# mv /etc/samba/smb.conf /etc/samba/smb.conf.bakup

3. Buat file baru :
# vim /etc/samba/smb.conf

4. Dan isikan :

[global]
workgroup = WORKGROUP
security = share
guest account = nobody

[printers]
comment = All Printers
browseable = no
path = /var/spool/samba
printable = yes
public = no
writable = no
create mode = 0700

[data]
comment = data saringan
path = /home/baru -> letak folder yg akan ditampilkan/di sharing
public = yes
browseable = yes
read only = yes
writeable = yes
forceuser = yusuf
forcegroup = yusuf

4. Buat user dengan nama yusuf
# adduser yusuf

5. ubah kepemilikan folder "baru" yang diatas tadi
# chown nya.nya /home/baru/

Konfigurasi Dan Setting DHCP Server Debian

Setelah melakukan praktek membuat DHCP Server saya coba berbagi dengan anda sekalian... berikut langkah demi langkahnya... :)

Install dhcp dari cd biner4

# apt-get install dhcp3-server

Kemudian Masuk pada file :
# vim /etc/dhcp3/dhcpd.conf

CARI text seperti berikut,, dan hilangkan tanda "#" :

# A slightly different configuration for an internal subnet.
subnet 192.168.1.0 netmask 255.255.255.0 { ==>> network dan subnet untuk client
range 192.168.10.1 192.168.10.4; ===>>> range IP yang akan diberikan
option domain-name-servers 192.168.1.22; ===>> nameserver anda
option domain-name “yusuf.com”;
option routers 192.168.1.22; ===>> gateway client
option broadcast-address 192.168.1.255; ==>> broadcast
default-lease-time 600;
max-lease-time 7200;
}

Restart dhcp: # /etc/init.d/dhcp3-server restart

NEXT : cek apakah berhasil ??? :)
setting pada klien ip dhcp, jika mendapat ip otomatis berarti anda sudah berhasil
SELAMAT!!!! :D

Gateway Ingin Tembus Top 10 PC Indonesia


Meski cukup tenar di pasar global, Gateway mungkin belum begitu dikenal oleh masyarakat Indonesia. Produsen komputer asal AS yang beberapa tahun lalu diakuisisi oleh Acer ini, mengaku ingin membangun citra produknya agar bisa menembus 10 besar merek PC ternama di Indonesia.Resmi masuk ke Indonesia sejak 2009 lalu, Gateway sendiri bisa dilihat semakin serius dalam membangun citra mereknya di Indonesia. Setelah sebelumnya hanya tersedia di Jakarta dan Surabaya, saat ini Gateway perluas jaringannya ke Bandung."Dibukanya Gateway Store Bandung ini akan memberikan kenyamanan akses bagi pengguna PC di Bandung dan sekitarnya untuk langsung melihat dan mencoba berbagai produk Gateway," papar Theresia Hanydawati, Brand Manager Marketing Department Gateway kepada detikINET di sela pameran Mega Bazar Komputer di Graha Manggala Siliwangi, Bandung. Menurutnya, Bandung jadi kota ketiga yang mereka sasar karena vendor ini melihat potensi pasar yang sangat potensial. "Orang Bandung kan punya selera, dan Gateway memang untuk pasar yang mementingkan style," selorohnya saat berbincang santai, Kamis (4/3/2010). Disinggung mengenai target penjualan Gateway untuk wilayah Bandung, Theresia mengaku tidak mematok pencapai hasil akhir tahun ini. "Kami masih baru. Yang penting merek kita dikenal terlebih dulu. Target kita memperbesar pangsa pasarnya dan masuk menjadi 10 besar merek PC di Indonesia," ia coba optimistis.Dirinya pun tak khawatir akan terjadi tumpang tindih pangsa pasar. Karena pada dasarnya, strategi marketing yang dilakukannya adalah multibrand bersama perusahaan yang mengakuisisinya, Acer."Dengan target segmen multibrand, kita bisa masuk ke semua lini. Misalnya Acer, kita komunikasikan sebagai yang selalu pertama dalam teknologi. Dan Gateway untuk yang stylish," pungkasnya di akhir pembicaraan.

Opera 10.50, akankah menjadi web browser tercepat di dunia?


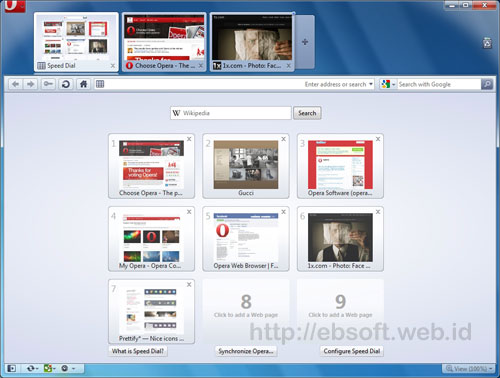
Baru saja (2 Maret 2010) Opera merilis web browser versi terbarunya, Opera 10.50. Rilis browser ini mungkin sedikit berbeda dengan sebelumnya, karena kali ini Opera menampilkan dengan menambahkan slogan “The world’s fastest browser for Windows” atau Browser tercepat di dunia untuk Windows. Juga “The fastest browser on Earth“
Slogan tersebut memang membuat penasaran, selain juga berbagai fitur baru turut disertakan seperti HTML5, CSS3 dan lainnya.

Kaya dengan Fitur
Tidak dipungkiri lagi bahwa web browser ini memang kaya dengan fitur dan memang siap untuk menjadi browser kedepan. Beberapa fitur Opera 10.5 antara lain:
Opera Turbo, untuk mempercepat browsing internet dengan koneksi internet yang relatif lambat atau terbatas. Misalnya di jaringan WiFi yang ramai dan koneksi modem dial-up
Opera Unite, untuk berbagi (sharing) konten secara langsung dengan teman tanpa harus upload.
Opera Mail, menyertakan langsung email client.
Opera Widget untuk desktop.
Opera Dragonfly evolved, yang memungkinkan pengembang web untuk melakukan debug JavaScript, menganalisa CSS, DOM, HTTP header secara langsung.
Mouse Gesture, mengenali tindakan hanya dengan gerakan mouse.
Tampilan baru, termasuk efek Aero Glass untuk windows Vista dan Windows 7
Visual Tabs
Speed dial
Zoom
Content Blocking
Download Manager yang mendukung BitTorrent
Private Browsing
Fraud protection dan validasi sertifikat ( Extended Validation Certificates (EV) )
Kecepatan yang bertambah dengan Engine baru (disebut Carakan). Opera mengklaim sampai 7x lebih cepat dari pendahulunya.
Mendukung HTML5, CSS 2.1 dan CSS3
Tampilan di layar yang lebih baik (jelas dan lembut) dengan Vega Graphics Library
Fitur lebih lengkap dan penjelasannya silahkan langsung melihat Opera 10.50 Features
Test Kecepatan Browser
Penasaran dengan slogan “The world’s fastest browser”, saya mencoba membandingkan secara singkat kecepatan membuka beberapa website (kompas.com, microsoft.com dan wikipedia.org), dengan web browser lainnya seperti Mozilla Firefox 3.6, Google Chrome 5.0.335.1 dan Interner Explorer 8. Hasilnya (dengan setting bawaan), ternyata Opera masih terlihat sedikit lebih lambat dibanding lainnya.
Tetapi hasil test ini mungkin masih jauh dari akurat, karena dipengaruhi berbagai faktor dan selain juga namanya test singkat. Jadi kita tunggu saja review dari berbagai media dan pengguna internet, apakah memang Opera pantas menyandang sebagai browser tercepat. Bagaimana dengan anda ? sudah mencoba Opera terbaru atau tetap menggunakan browser lain ? Silahkan berbagi melalui komentar. (ebsoft)
Ingin mencoba browser baru ini ? Download Opera (9.4 MB)

DOM (Document Object Model)


Document Object Model (DOM) adalah object model standar untuk HTML dan XML yang bersifat platform independent. Sebuah web browser tidak harus menggunakan DOM untuk menampilkan dokumen HTML. Namun DOM diperlukan oleh JavaScript yang akan mengubah tampilan sebuah website secara dinamis. Dengan kata lain, DOM adalah cara JavaScript melihat suatu halaman HTML.
W3C mulai mengembangkan DOM pada awal 1990-an. Pada bulan Oktober 1998, DOM 1 diluncurkan. Spesifikasi DOM W3C terbagi menjadi beberapa tingkat. Sebuah halaman yang mendukung suatu level harus menerapkan semua persyaratan level tersebut dan di bawahnya.
Sebelum ada standar DOM dari W3C, masing-masing web browser memiliki DOM sendiri. Akibatnya, bila suatu website ingin ditampilkan secara cross-browser compatible, ia harus dirancang untuk setiap web browser yang akan didukung. DOM standar mempermudah pengembangan aplikasi web.


Kumpulan Tool Hacker

Daftar Situs Hacker

powered by Blogger | WordPress by Newwpthemes | Converted by BloggerTheme